Domain linux-umbau.de kaufen?
Wir ziehen mit dem Projekt
linux-umbau.de um.
Sind Sie am Kauf der Domain
linux-umbau.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain linux-umbau.de kaufen?
Welche Outlook Add Ins deaktivieren?
Um festzustellen, welche Outlook Add-Ins deaktiviert werden sollten, sollten Sie zunächst überprüfen, welche Add-Ins installiert sind. Gehen Sie dazu zu "Datei" > "Optionen" > "Add-Ins". Überprüfen Sie, welche Add-Ins häufig abstürzen oder Probleme verursachen. Deaktivieren Sie Add-Ins, die Sie nicht regelmäßig verwenden oder die nicht unbedingt erforderlich sind. Es ist auch ratsam, Add-Ins von Drittanbietern zu überprüfen, da sie möglicherweise die Leistung von Outlook beeinträchtigen können. Vergessen Sie nicht, regelmäßig zu überprüfen, ob alle Add-Ins ordnungsgemäß funktionieren und ob neue Add-Ins hinzugefügt wurden, die deaktiviert werden sollten. **
Wo werden Excel Add Ins gespeichert?
Excel Add-Ins werden standardmäßig im Add-Ins-Verzeichnis von Excel gespeichert. Dieses Verzeichnis befindet sich normalerweise in einem speziellen Ordner auf dem Computer, der für Add-Ins vorgesehen ist. Der genaue Speicherort kann je nach Version von Excel und Betriebssystem variieren. Um den genauen Speicherort zu finden, kann man in den Excel-Einstellungen nachsehen oder die Hilfe-Funktion von Excel nutzen. Alternativ kann man auch direkt in den Add-Ins-Verzeichnisordner navigieren, um die gespeicherten Add-Ins anzuzeigen. **
Ähnliche Suchbegriffe für Add-Ins
Top-Angebote
Produkte zum Begriff Add-Ins:
-
Devart Excel Add-ins for SQL Server v. 1.5.x Lizenz + Abonnement für 1 Jahr 1 Benutzer ESD Win (300663145)Produktbeschreibung: Devart Excel Add-ins for SQL Server (v. 1.5.x) - Lizenz + Abonnement für 1 Jahr - 1 Benutzer, Produkttyp: Lizenz, Kategorie: Business-Anwendungen - Datenbanken / Datenbanktools, Version: 1.5.x, Anzahl Lizenzen: 1 Benutzer, Bundled Support: Abonnement für 1 Jahr, Lizenzdetails: ESD, Plattform: Windows, Service & Support: Update als neue Release-Fassung169,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
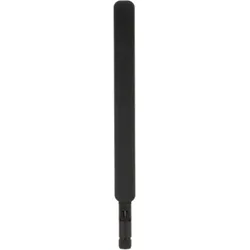
ABB INS-ATE Antenne für InSite SCU200, INS-LoRA INS-LTE und INS-WM2CMA269075R1000 INS-ATE Schraubbare externe Antenne für Funkkomminikation im InSite Energiemonitoringsystem. Die Antenne kann mit der Steuereinheit SCU200, dem LTE-Modul INS-LTE, dem LoRa-Modul INS-LoRA sowie dem Wireless MBus-Modul INS-WM genutzt werden. Damit lässt sich die Reichweite der Datenkommunikation erweitern.19,94 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Red Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-OnRed Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-On – zusätzliche Sicherheitsabdeckung für ARM-basierte RHEL-Server Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die Red Hat Enterprise Linux auf ARM-basierten Serverplattformen mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Red Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-On ist eine professionelle Red Hat Add-On-Subskriptionslösung für Unternehmen, die Red Hat Enterprise Linux in ARM-basierten Serverumgebungen einsetzen und zusätzliche sicherheitsbezogene Anforderungen strukturierter abdecken möchten. Die Lösung richtet sich an Organisationen, die ARM-Server als Grundlage für moderne Linux-Workloads nutzen und dabei Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und sicherheitsrelevante Nachweise berücksichtigen müssen. Der Security-Select-Anteil unterstützt dabei, ausgewählte CVE-bezogene Anforderungen und zusätzliche Sicherheitsprozesse gezielter in vorhandene Betriebsabläufe einzubinden. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, ARM, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Plattformteams, Security-Verantwortliche, Compliance-Teams, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux auf ARM-basierten Systemen professionell betreiben. In solchen Umgebungen spielen Stabilität, Performance, Update-Planung, Lifecycle-Steuerung, Sicherheitsbewertung und nachvollziehbare Verwaltung eine wichtige Rolle. Dieses Add-On schafft eine zusätzliche Grundlage, um sicherheitsrelevante Anforderungen besser mit vorhandenen ARM-, Linux- und Betriebsprozessen zu verbinden. Für Red Hat Enterprise Linux auf ARM-basierten Serverplattformen Red Hat Enterprise Linux Server for ARM ist für Unternehmen interessant, die Linux-Workloads auf ARM-Architekturen betreiben und dabei eine professionelle Enterprise-Linux-Grundlage benötigen. Die Variante mit Security Select richtet sich an Organisationen, die den Betrieb solcher Systeme zusätzlich mit erweiterten sicherheitsbezogenen Anforderungen verbinden möchten. Gerade bei ARM-basierten Serverumgebungen ist ein klarer Betriebsrahmen wichtig. Betriebssystemstände, Sicherheitsprozesse, Wartungsfenster, interne Kontrollen, Patch-Planung und Audit-Vorgaben müssen zuverlässig zusammenspielen. Diese Add-On-Subskription unterstützt Organisationen dabei, zusätzliche Sicherheitsanforderungen in eine bestehende RHEL-for-ARM-Strategie einzuordnen. Security Select 10 Pack für zusätzliche Sicherheitsanforderungen Der Security Select 10 Pack Add-On-Anteil richtet sich an Unternehmen, die über die reguläre Sicherheitsabdeckung hinaus zusätzliche sicherheitsorientierte Anforderungen berücksichtigen möchten. Dies ist besonders relevant in regulierten, auditnahen oder stark risikobewussten IT-Umgebungen, in denen Schwachstellenbewertungen, CVE-bezogene Prozesse, interne Nachweise und Compliance-Vorgaben eine zentrale Rolle spielen. Das Add-On unterstützt Unternehmen dabei, ausgewählte Sicherheitsanforderungen gezielter in vorhandene Patch-, Risiko- und Compliance-Prozesse einzubinden. Der konkrete Einsatz sollte anhand der bestehenden Red Hat Enterprise Linux Server for ARM Umgebung, der vorhandenen Subskriptionsbasis, der Sicherheitsvorgaben und der jeweiligen Red Hat Bedingungen bewertet werden. Geeignet für sicherheitsbewusste ARM-Serverumgebungen In professionellen Unternehmensarchitekturen können ARM-basierte Server eine wichtige Grundlage für effiziente, moderne oder spezialisierte Linux-Workloads sein. Red Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen Linux-, ARM- und Betriebsprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux auf ARM-basierten Serverplattformen einsetzen und gleichzeitig eine präzisere Abdeckung ausgewählter Sicherheitsanforderungen benötigen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Systemverwaltung, Nachweispflichten und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On für RHEL Server for ARM Das Red Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-On beschreibt eine Red Hat Add-On-Subskriptionsvariante für Unternehmen, die RHEL-Serverumgebungen auf ARM-Basis mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Sie eignet sich für Organisationen, die ARM-ba...421,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Enterprise Linux Server (Distaster Recovery), Security Select 10 Pack, Add-OnRed Hat Enterprise Linux Server (Disaster Recovery), Security Select 10 Pack, Add-On – zusätzliche Sicherheitsabdeckung für RHEL-Disaster-Recovery-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die Red Hat Enterprise Linux Server in Disaster-Recovery-Szenarien mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Red Hat Enterprise Linux Server (Disaster Recovery), Security Select 10 Pack, Add-On ist eine professionelle Red Hat Add-On-Subskriptionslösung für Unternehmen, die Red Hat Enterprise Linux Server im Rahmen von Disaster-Recovery-, Wiederanlauf- oder Ausfallszenarien einsetzen und zusätzliche sicherheitsbezogene Anforderungen strukturierter abdecken möchten. Die Lösung richtet sich an Organisationen, die RHEL-Server nicht nur im produktiven Regelbetrieb, sondern auch in entsprechend vorgesehenen Notfall-, Ersatz- oder Wiederherstellungsumgebungen einplanen. Der Security-Select-Anteil unterstützt dabei, ausgewählte CVE-bezogene Anforderungen, Schwachstellenmanagement, Compliance, Audits und sicherheitsrelevante Nachweise gezielter in vorhandene Betriebs- und Sicherheitsprozesse einzubinden. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Security, Disaster Recovery, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Security-Verantwortliche, Compliance-Teams, Systemadministratoren, Plattformteams und Organisationen, die Red Hat Enterprise Linux Server in geschäftskritischen oder stark regulierten Umgebungen betreiben. Gerade bei Disaster-Recovery-Konzepten ist es wichtig, dass Ausweichsysteme, Wiederherstellungsprozesse, Sicherheitsanforderungen und Nachweispflichten nicht getrennt voneinander betrachtet werden. Dieses Add-On schafft eine zusätzliche Grundlage, um sicherheitsrelevante Anforderungen besser mit vorhandenen RHEL-, Betriebs- und Notfallkonzepten zu verbinden. Für RHEL Server in Disaster-Recovery-Szenarien Red Hat Enterprise Linux Server (Disaster Recovery) ist für Unternehmen interessant, die RHEL-Server im Rahmen ihrer Notfall-, Wiederanlauf- oder Ausweichstrategie berücksichtigen möchten. Solche Umgebungen können für geplante Wiederherstellungsszenarien, Ersatzsysteme, Ausfallkonzepte oder geschäftskritische Infrastrukturprozesse vorgesehen sein. Gerade bei Disaster-Recovery-Umgebungen ist ein klarer Betriebsrahmen wichtig. Betriebssystemstände, Sicherheitsprozesse, Patch-Planung, Testabläufe, interne Kontrollen und Audit-Vorgaben müssen zuverlässig zusammenspielen. Diese Add-On-Subskription unterstützt Organisationen dabei, zusätzliche Sicherheitsanforderungen in eine bestehende RHEL-Disaster-Recovery-Strategie einzuordnen. Security Select 10 Pack für zusätzliche Sicherheitsanforderungen Der Security Select 10 Pack Add-On-Anteil richtet sich an Unternehmen, die über die reguläre Sicherheitsabdeckung hinaus zusätzliche sicherheitsorientierte Anforderungen berücksichtigen möchten. Dies ist besonders relevant in regulierten, auditnahen oder stark risikobewussten IT-Umgebungen, in denen Schwachstellenbewertungen, CVE-bezogene Prozesse, interne Nachweise und Compliance-Vorgaben eine zentrale Rolle spielen. Das Add-On unterstützt Unternehmen dabei, ausgewählte Sicherheitsanforderungen gezielter in vorhandene Patch-, Risiko- und Compliance-Prozesse einzubinden. Der konkrete Einsatz sollte anhand der bestehenden Red Hat Enterprise Linux Server Umgebung, der Disaster-Recovery-Architektur, der vorhandenen Subskriptionsbasis, der Sicherheitsvorgaben und der jeweiligen Red Hat Bedingungen bewertet werden. Geeignet für sicherheitsbewusste Notfall- und Wiederherstellungsumgebungen In professionellen Unternehmensarchitekturen sind Disaster-Recovery-Systeme ein wichtiger Bestandteil der Betriebskontinuität. Red Hat Enterprise Linux Server (Disaster Recovery), Security Select 10 Pack, Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen RHEL-, Notfall-, Betriebs- und Compliance-Prozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux Server in DR-nahen Szenarien einsetzen und gleichzeitig eine präzisere Abdeckung ausgewählter Sicherheitsanforderungen benötigen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Systemverwaltung, Nachweispflichten und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On für RHEL Server Disaster Recovery Das Red Hat Enterprise Linux Server (Disaster Recovery), Security Select 10 Pack, Add-On beschreibt eine Red Hat...210,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich Add Ins aktivieren?
Um Add-Ins zu aktivieren, öffnen Sie das Programm, in dem Sie das Add-In verwenden möchten, z. B. Microsoft Word oder Excel. Gehen Sie dann zum Menüpunkt "Einstellungen" oder "Optionen" und suchen Sie nach der Registerkarte "Add-Ins". Dort können Sie neue Add-Ins hinzufügen oder bereits installierte Add-Ins aktivieren. Klicken Sie auf "Hinzufügen" oder "Aktivieren" und wählen Sie das gewünschte Add-In aus der Liste aus. Bestätigen Sie Ihre Auswahl und starten Sie das Programm neu, um das Add-In zu verwenden. **
-
Wo finde ich die Add Ins?
Die Add-Ins finden sich in den meisten Programmen in einem separaten Menü oder einer separaten Registerkarte. In Microsoft Office-Programmen wie Word oder Excel sind die Add-Ins beispielsweise unter dem Menüpunkt "Einfügen" zu finden. In anderen Programmen können die Add-Ins unter den Einstellungen oder in einem eigenen Add-Ins-Manager zu finden sein. Manchmal müssen Add-Ins auch erst heruntergeladen und installiert werden, bevor sie in einem Programm verfügbar sind. Es lohnt sich, die Dokumentation des jeweiligen Programms zu konsultieren, um genau zu erfahren, wo die Add-Ins zu finden sind. **
-
Wie entferne ich die Word Add-Ins "Funkfix"?
Um das Word Add-In "Funkfix" zu entfernen, öffnen Sie Microsoft Word und klicken Sie auf "Datei" in der oberen Menüleiste. Wählen Sie dann "Optionen" aus und navigieren Sie zu "Add-Ins". Dort können Sie das "Funkfix" Add-In aus der Liste der aktiven Add-Ins entfernen, indem Sie es deaktivieren oder deinstallieren. **
-
Was sind die Vor- und Nachteile von Open-Source-Software in Bezug auf Sicherheit, Benutzerfreundlichkeit und Anpassungsfähigkeit?
Open-Source-Software bietet den Vorteil, dass der Quellcode öffentlich zugänglich ist, was es vielen Entwicklern ermöglicht, Sicherheitslücken zu identifizieren und zu beheben. Dies kann zu einer insgesamt sichereren Software führen. Allerdings kann die Offenlegung des Quellcodes auch dazu führen, dass Angreifer Schwachstellen leichter identifizieren und ausnutzen können. In Bezug auf Benutzerfreundlichkeit kann Open-Source-Software sowohl Vor- als auch Nachteile haben. Einerseits können Benutzer die Software an ihre eigenen Bedürfnisse anpassen und verbessern, was zu einer besseren Benutzererfahrung führen kann. Andererseits kann die Vielzahl von Optionen und Einstellungen für einige Benutzer überwältigend sein und die Benutzerfreundlichkeit beeinträchtigen **

Was sind die Vor- und Nachteile von Open-Source-Software in Bezug auf Sicherheit, Benutzerfreundlichkeit und Anpassungsfähigkeit?
Open-Source-Software bietet den Vorteil, dass der Quellcode öffentlich zugänglich ist, was es vielen Entwicklern ermöglicht, Sicherheitslücken zu identifizieren und zu beheben, was die Sicherheit verbessert. Allerdings kann die Offenlegung des Quellcodes auch dazu führen, dass Angreifer Schwachstellen leichter ausnutzen können. In Bezug auf Benutzerfreundlichkeit kann Open-Source-Software von der Community verbessert werden, was zu einer besseren Benutzererfahrung führen kann, aber es kann auch zu einer Vielzahl von Optionen und Einstellungen führen, die für einige Benutzer überwältigend sein können. Die Anpassungsfähigkeit von Open-Source-Software ermöglicht es Unternehmen und Entwicklern, die Software an ihre spezifischen Anforderungen anzupassen, aber dies erfordert oft techn **
Warum kann ich in Linux kein "add-apt-repository" ausführen?
"add-apt-repository" ist ein Befehl, der spezifisch für Debian-basierte Linux-Distributionen wie Ubuntu entwickelt wurde. Wenn du ein anderes Linux-Betriebssystem verwendest, das nicht auf Debian basiert, wird dieser Befehl nicht unterstützt. In diesem Fall musst du möglicherweise einen anderen Befehl oder eine andere Methode verwenden, um Software-Repositories hinzuzufügen. **
Top-Angebote
Produkte zum Begriff Add-Ins:
-
Devart Excel Add-ins for SQL Server Abonnement Erneuerung 1 Jahr 1 Entwickler ESD Win (300734154)Produktbeschreibung: Devart Excel Add-ins for SQL Server - Abonnement (Erneuerung) (1 Jahr) - 1 Entwickler, Produkttyp: Abonnement (Erneuerung) - 1 Jahr, Kategorie: Entwicklungstools - Datenbanken / Dankenbank-Tools, Anzahl Lizenzen: 1 Entwickler, Lizenzdetails: ESD, Plattform: Windows, Service & Support: Update als neue Release-Fassung85,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Devart Excel Add-ins for SQL Server v. 1.5.x Lizenz + Abonnement für 1 Jahr 1 Benutzer ESD Win (300663145)Produktbeschreibung: Devart Excel Add-ins for SQL Server (v. 1.5.x) - Lizenz + Abonnement für 1 Jahr - 1 Benutzer, Produkttyp: Lizenz, Kategorie: Business-Anwendungen - Datenbanken / Datenbanktools, Version: 1.5.x, Anzahl Lizenzen: 1 Benutzer, Bundled Support: Abonnement für 1 Jahr, Lizenzdetails: ESD, Plattform: Windows, Service & Support: Update als neue Release-Fassung169,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ABB INS-ATE Antenne für InSite SCU200, INS-LoRA INS-LTE und INS-WM2CMA269075R1000 INS-ATE Schraubbare externe Antenne für Funkkomminikation im InSite Energiemonitoringsystem. Die Antenne kann mit der Steuereinheit SCU200, dem LTE-Modul INS-LTE, dem LoRa-Modul INS-LoRA sowie dem Wireless MBus-Modul INS-WM genutzt werden. Damit lässt sich die Reichweite der Datenkommunikation erweitern.19,94 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Welche Outlook Add Ins deaktivieren?
Um festzustellen, welche Outlook Add-Ins deaktiviert werden sollten, sollten Sie zunächst überprüfen, welche Add-Ins installiert sind. Gehen Sie dazu zu "Datei" > "Optionen" > "Add-Ins". Überprüfen Sie, welche Add-Ins häufig abstürzen oder Probleme verursachen. Deaktivieren Sie Add-Ins, die Sie nicht regelmäßig verwenden oder die nicht unbedingt erforderlich sind. Es ist auch ratsam, Add-Ins von Drittanbietern zu überprüfen, da sie möglicherweise die Leistung von Outlook beeinträchtigen können. Vergessen Sie nicht, regelmäßig zu überprüfen, ob alle Add-Ins ordnungsgemäß funktionieren und ob neue Add-Ins hinzugefügt wurden, die deaktiviert werden sollten. **
-
Wo werden Excel Add Ins gespeichert?
Excel Add-Ins werden standardmäßig im Add-Ins-Verzeichnis von Excel gespeichert. Dieses Verzeichnis befindet sich normalerweise in einem speziellen Ordner auf dem Computer, der für Add-Ins vorgesehen ist. Der genaue Speicherort kann je nach Version von Excel und Betriebssystem variieren. Um den genauen Speicherort zu finden, kann man in den Excel-Einstellungen nachsehen oder die Hilfe-Funktion von Excel nutzen. Alternativ kann man auch direkt in den Add-Ins-Verzeichnisordner navigieren, um die gespeicherten Add-Ins anzuzeigen. **
-
Wie kann ich Add Ins aktivieren?
Um Add-Ins zu aktivieren, öffnen Sie das Programm, in dem Sie das Add-In verwenden möchten, z. B. Microsoft Word oder Excel. Gehen Sie dann zum Menüpunkt "Einstellungen" oder "Optionen" und suchen Sie nach der Registerkarte "Add-Ins". Dort können Sie neue Add-Ins hinzufügen oder bereits installierte Add-Ins aktivieren. Klicken Sie auf "Hinzufügen" oder "Aktivieren" und wählen Sie das gewünschte Add-In aus der Liste aus. Bestätigen Sie Ihre Auswahl und starten Sie das Programm neu, um das Add-In zu verwenden. **
-
Wo finde ich die Add Ins?
Die Add-Ins finden sich in den meisten Programmen in einem separaten Menü oder einer separaten Registerkarte. In Microsoft Office-Programmen wie Word oder Excel sind die Add-Ins beispielsweise unter dem Menüpunkt "Einfügen" zu finden. In anderen Programmen können die Add-Ins unter den Einstellungen oder in einem eigenen Add-Ins-Manager zu finden sein. Manchmal müssen Add-Ins auch erst heruntergeladen und installiert werden, bevor sie in einem Programm verfügbar sind. Es lohnt sich, die Dokumentation des jeweiligen Programms zu konsultieren, um genau zu erfahren, wo die Add-Ins zu finden sind. **
Ähnliche Suchbegriffe für Add-Ins
-
Red Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-OnRed Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-On – zusätzliche Sicherheitsabdeckung für ARM-basierte RHEL-Server Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die Red Hat Enterprise Linux auf ARM-basierten Serverplattformen mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Red Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-On ist eine professionelle Red Hat Add-On-Subskriptionslösung für Unternehmen, die Red Hat Enterprise Linux in ARM-basierten Serverumgebungen einsetzen und zusätzliche sicherheitsbezogene Anforderungen strukturierter abdecken möchten. Die Lösung richtet sich an Organisationen, die ARM-Server als Grundlage für moderne Linux-Workloads nutzen und dabei Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und sicherheitsrelevante Nachweise berücksichtigen müssen. Der Security-Select-Anteil unterstützt dabei, ausgewählte CVE-bezogene Anforderungen und zusätzliche Sicherheitsprozesse gezielter in vorhandene Betriebsabläufe einzubinden. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, ARM, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Plattformteams, Security-Verantwortliche, Compliance-Teams, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux auf ARM-basierten Systemen professionell betreiben. In solchen Umgebungen spielen Stabilität, Performance, Update-Planung, Lifecycle-Steuerung, Sicherheitsbewertung und nachvollziehbare Verwaltung eine wichtige Rolle. Dieses Add-On schafft eine zusätzliche Grundlage, um sicherheitsrelevante Anforderungen besser mit vorhandenen ARM-, Linux- und Betriebsprozessen zu verbinden. Für Red Hat Enterprise Linux auf ARM-basierten Serverplattformen Red Hat Enterprise Linux Server for ARM ist für Unternehmen interessant, die Linux-Workloads auf ARM-Architekturen betreiben und dabei eine professionelle Enterprise-Linux-Grundlage benötigen. Die Variante mit Security Select richtet sich an Organisationen, die den Betrieb solcher Systeme zusätzlich mit erweiterten sicherheitsbezogenen Anforderungen verbinden möchten. Gerade bei ARM-basierten Serverumgebungen ist ein klarer Betriebsrahmen wichtig. Betriebssystemstände, Sicherheitsprozesse, Wartungsfenster, interne Kontrollen, Patch-Planung und Audit-Vorgaben müssen zuverlässig zusammenspielen. Diese Add-On-Subskription unterstützt Organisationen dabei, zusätzliche Sicherheitsanforderungen in eine bestehende RHEL-for-ARM-Strategie einzuordnen. Security Select 10 Pack für zusätzliche Sicherheitsanforderungen Der Security Select 10 Pack Add-On-Anteil richtet sich an Unternehmen, die über die reguläre Sicherheitsabdeckung hinaus zusätzliche sicherheitsorientierte Anforderungen berücksichtigen möchten. Dies ist besonders relevant in regulierten, auditnahen oder stark risikobewussten IT-Umgebungen, in denen Schwachstellenbewertungen, CVE-bezogene Prozesse, interne Nachweise und Compliance-Vorgaben eine zentrale Rolle spielen. Das Add-On unterstützt Unternehmen dabei, ausgewählte Sicherheitsanforderungen gezielter in vorhandene Patch-, Risiko- und Compliance-Prozesse einzubinden. Der konkrete Einsatz sollte anhand der bestehenden Red Hat Enterprise Linux Server for ARM Umgebung, der vorhandenen Subskriptionsbasis, der Sicherheitsvorgaben und der jeweiligen Red Hat Bedingungen bewertet werden. Geeignet für sicherheitsbewusste ARM-Serverumgebungen In professionellen Unternehmensarchitekturen können ARM-basierte Server eine wichtige Grundlage für effiziente, moderne oder spezialisierte Linux-Workloads sein. Red Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen Linux-, ARM- und Betriebsprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux auf ARM-basierten Serverplattformen einsetzen und gleichzeitig eine präzisere Abdeckung ausgewählter Sicherheitsanforderungen benötigen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Systemverwaltung, Nachweispflichten und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On für RHEL Server for ARM Das Red Hat Enterprise Linux Server for ARM, Security Select 10 Pack, Add-On beschreibt eine Red Hat Add-On-Subskriptionsvariante für Unternehmen, die RHEL-Serverumgebungen auf ARM-Basis mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Sie eignet sich für Organisationen, die ARM-ba...421,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Enterprise Linux Server (Distaster Recovery), Security Select 10 Pack, Add-OnRed Hat Enterprise Linux Server (Disaster Recovery), Security Select 10 Pack, Add-On – zusätzliche Sicherheitsabdeckung für RHEL-Disaster-Recovery-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die Red Hat Enterprise Linux Server in Disaster-Recovery-Szenarien mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Red Hat Enterprise Linux Server (Disaster Recovery), Security Select 10 Pack, Add-On ist eine professionelle Red Hat Add-On-Subskriptionslösung für Unternehmen, die Red Hat Enterprise Linux Server im Rahmen von Disaster-Recovery-, Wiederanlauf- oder Ausfallszenarien einsetzen und zusätzliche sicherheitsbezogene Anforderungen strukturierter abdecken möchten. Die Lösung richtet sich an Organisationen, die RHEL-Server nicht nur im produktiven Regelbetrieb, sondern auch in entsprechend vorgesehenen Notfall-, Ersatz- oder Wiederherstellungsumgebungen einplanen. Der Security-Select-Anteil unterstützt dabei, ausgewählte CVE-bezogene Anforderungen, Schwachstellenmanagement, Compliance, Audits und sicherheitsrelevante Nachweise gezielter in vorhandene Betriebs- und Sicherheitsprozesse einzubinden. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Security, Disaster Recovery, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Security-Verantwortliche, Compliance-Teams, Systemadministratoren, Plattformteams und Organisationen, die Red Hat Enterprise Linux Server in geschäftskritischen oder stark regulierten Umgebungen betreiben. Gerade bei Disaster-Recovery-Konzepten ist es wichtig, dass Ausweichsysteme, Wiederherstellungsprozesse, Sicherheitsanforderungen und Nachweispflichten nicht getrennt voneinander betrachtet werden. Dieses Add-On schafft eine zusätzliche Grundlage, um sicherheitsrelevante Anforderungen besser mit vorhandenen RHEL-, Betriebs- und Notfallkonzepten zu verbinden. Für RHEL Server in Disaster-Recovery-Szenarien Red Hat Enterprise Linux Server (Disaster Recovery) ist für Unternehmen interessant, die RHEL-Server im Rahmen ihrer Notfall-, Wiederanlauf- oder Ausweichstrategie berücksichtigen möchten. Solche Umgebungen können für geplante Wiederherstellungsszenarien, Ersatzsysteme, Ausfallkonzepte oder geschäftskritische Infrastrukturprozesse vorgesehen sein. Gerade bei Disaster-Recovery-Umgebungen ist ein klarer Betriebsrahmen wichtig. Betriebssystemstände, Sicherheitsprozesse, Patch-Planung, Testabläufe, interne Kontrollen und Audit-Vorgaben müssen zuverlässig zusammenspielen. Diese Add-On-Subskription unterstützt Organisationen dabei, zusätzliche Sicherheitsanforderungen in eine bestehende RHEL-Disaster-Recovery-Strategie einzuordnen. Security Select 10 Pack für zusätzliche Sicherheitsanforderungen Der Security Select 10 Pack Add-On-Anteil richtet sich an Unternehmen, die über die reguläre Sicherheitsabdeckung hinaus zusätzliche sicherheitsorientierte Anforderungen berücksichtigen möchten. Dies ist besonders relevant in regulierten, auditnahen oder stark risikobewussten IT-Umgebungen, in denen Schwachstellenbewertungen, CVE-bezogene Prozesse, interne Nachweise und Compliance-Vorgaben eine zentrale Rolle spielen. Das Add-On unterstützt Unternehmen dabei, ausgewählte Sicherheitsanforderungen gezielter in vorhandene Patch-, Risiko- und Compliance-Prozesse einzubinden. Der konkrete Einsatz sollte anhand der bestehenden Red Hat Enterprise Linux Server Umgebung, der Disaster-Recovery-Architektur, der vorhandenen Subskriptionsbasis, der Sicherheitsvorgaben und der jeweiligen Red Hat Bedingungen bewertet werden. Geeignet für sicherheitsbewusste Notfall- und Wiederherstellungsumgebungen In professionellen Unternehmensarchitekturen sind Disaster-Recovery-Systeme ein wichtiger Bestandteil der Betriebskontinuität. Red Hat Enterprise Linux Server (Disaster Recovery), Security Select 10 Pack, Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen RHEL-, Notfall-, Betriebs- und Compliance-Prozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux Server in DR-nahen Szenarien einsetzen und gleichzeitig eine präzisere Abdeckung ausgewählter Sicherheitsanforderungen benötigen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Systemverwaltung, Nachweispflichten und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On für RHEL Server Disaster Recovery Das Red Hat Enterprise Linux Server (Disaster Recovery), Security Select 10 Pack, Add-On beschreibt eine Red Hat...210,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes)Red Hat Enterprise Linux Server, Security Select Add-On – erweiterte Sicherheitsabdeckung für RHEL Server-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die zusätzliche Sicherheitsanforderungen, Audit-Vorgaben und CVE-bezogene Prozesse in Red Hat Enterprise Linux Server-Umgebungen strukturierter abdecken möchten. Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes) ist eine professionelle Red Hat Add-On-Subskription für Unternehmen, die ihre Red Hat Enterprise Linux Server-Umgebungen um eine zusätzliche sicherheitsorientierte Abdeckung erweitern möchten. Die Lösung richtet sich an Organisationen, die neben regulären Sicherheitsprozessen zusätzliche Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und CVE-bezogene Nachweise berücksichtigen müssen. Sie eignet sich besonders für IT-Umgebungen, in denen Sicherheitsbewertungen, regulatorische Vorgaben oder interne Richtlinien eine besonders genaue Betrachtung von Sicherheitsupdates und Schwachstellen erfordern. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Security-Teams, Compliance-Verantwortliche, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux Server in sicherheitskritischen oder stark regulierten Umgebungen betreiben. In vielen Unternehmen reicht es nicht aus, Betriebssysteme nur allgemein aktuell zu halten. Zusätzlich müssen Sicherheitslücken bewertet, Maßnahmen dokumentiert, Audit-Anforderungen erfüllt und interne Vorgaben nachvollziehbar umgesetzt werden. Das Security Select Add-On unterstützt dabei, solche Anforderungen strukturierter in vorhandene Betriebs- und Sicherheitsprozesse einzubinden. Zusätzliche Sicherheitsabdeckung für RHEL Server Das Red Hat Enterprise Linux Server Security Select Add-On erweitert den sicherheitsorientierten Rahmen für entsprechend berechtigte Red Hat Enterprise Linux Server-Umgebungen. Unternehmen erhalten damit eine zusätzliche Grundlage, um bestimmte Schwachstellen- und Sicherheitsanforderungen gezielter zu berücksichtigen und in bestehende Patch-, Compliance- und Risikomanagementprozesse einzubinden. Gerade in regulierten Branchen, auditpflichtigen Organisationen oder sicherheitsbewussten IT-Umgebungen ist eine klare Vorgehensweise beim Umgang mit CVEs wichtig. Das Add-On unterstützt Unternehmen dabei, Sicherheitsanforderungen transparenter zu bewerten, interne Nachweise besser vorzubereiten und den weiteren Betrieb von RHEL Server-Umgebungen strukturierter zu planen. Für Compliance, Audits und CVE-bezogene Anforderungen Red Hat Enterprise Linux Server, Security Select Add-On passt zu Unternehmen, die zusätzliche Sicherheitsanforderungen nicht ad hoc, sondern im Rahmen einer klaren Red Hat Subskriptionsgrundlage abbilden möchten. Die Lösung unterstützt typische Szenarien rund um Schwachstellenmanagement, Compliance-nahe IT-Prozesse, Sicherheitsbewertungen, interne Kontrollen, Audit-Vorbereitung und die strukturierte Dokumentation sicherheitsrelevanter Maßnahmen. Der konkrete Einsatz sollte anhand der vorhandenen Red Hat Enterprise Linux Server-Umgebung, der bestehenden Subskriptionsbasis, der eingesetzten Lifecycle-Add-Ons, der Sicherheitsanforderungen und der jeweiligen Red Hat Bedingungen bewertet werden. Besonders bei produktiven und regulierten Serverumgebungen ist es sinnvoll, Patch-Strategie, CVE-Bewertung, Supportbedarf, Compliance-Vorgaben und langfristige Plattformplanung gemeinsam zu betrachten. So lässt sich das Add-On sauber in IT-, Sicherheits-, Einkaufs- und Budgetprozesse einordnen. Geeignet für sicherheitskritische Enterprise-Linux-Umgebungen In professionellen Unternehmensarchitekturen sind Linux-Server häufig ein zentraler Bestandteil geschäftskritischer Anwendungen, Plattformdienste und Infrastrukturprozesse. Das Red Hat Enterprise Linux Server Security Select Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen Betriebs-, Compliance- und Supportprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux Server in sensiblen, regulierten oder auditnahen Bereichen einsetzen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Nachweispflichten, Risikobewertung und langfristige Sicherheitsstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Subskriptionsumfang: Single Physical or Virtual Node Der Umfang Single (Physical or Virtual Nodes) beschreibt d...127,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frauen ins Amt!Frauen ins Amt! , Männer der Kirche solidarisieren sich , Motorblöcke > Motoren & Motorteile , Erscheinungsjahr: 20220131, Produktform: Leinen, Redaktion: Rath, Philippa~Hose, Burkhard, Seitenzahl/Blattzahl: 304, Keyword: Berufung; Diakonat der Frau; Frauenpriestertum; Geschlechtergerechtigkeit; Kirche und Frauenfrage; Kirchenreform; Synodaler Weg; Weiheämter, Fachschema: Katholizismus~Römische Kirche~Christentum / Glaube, Bekenntnis, Fachkategorie: Religiöse Aspekte: Sexualität, Geschlecht und Beziehungen~Priestertum~Persönliche religiöse Zeugnisse und inspirierende Populärwerke, Thema: Auseinandersetzen, Warengruppe: HC/Religion/Theologie/Christentum, Fachkategorie: Katholizismus, römisch-katholische Kirche, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Herder Verlag GmbH, Verlag: Herder Verlag GmbH, Verlag: Verlag Herder GmbH, Länge: 218, Breite: 145, Höhe: 27, Gewicht: 485, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Autor: 9783451391538, Ähnliches Produkt: 9783451390814 9783451383038, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entferne ich die Word Add-Ins "Funkfix"?
Um das Word Add-In "Funkfix" zu entfernen, öffnen Sie Microsoft Word und klicken Sie auf "Datei" in der oberen Menüleiste. Wählen Sie dann "Optionen" aus und navigieren Sie zu "Add-Ins". Dort können Sie das "Funkfix" Add-In aus der Liste der aktiven Add-Ins entfernen, indem Sie es deaktivieren oder deinstallieren. **
-
Was sind die Vor- und Nachteile von Open-Source-Software in Bezug auf Sicherheit, Benutzerfreundlichkeit und Anpassungsfähigkeit?
Open-Source-Software bietet den Vorteil, dass der Quellcode öffentlich zugänglich ist, was es vielen Entwicklern ermöglicht, Sicherheitslücken zu identifizieren und zu beheben. Dies kann zu einer insgesamt sichereren Software führen. Allerdings kann die Offenlegung des Quellcodes auch dazu führen, dass Angreifer Schwachstellen leichter identifizieren und ausnutzen können. In Bezug auf Benutzerfreundlichkeit kann Open-Source-Software sowohl Vor- als auch Nachteile haben. Einerseits können Benutzer die Software an ihre eigenen Bedürfnisse anpassen und verbessern, was zu einer besseren Benutzererfahrung führen kann. Andererseits kann die Vielzahl von Optionen und Einstellungen für einige Benutzer überwältigend sein und die Benutzerfreundlichkeit beeinträchtigen **
-
Was sind die Vor- und Nachteile von Open-Source-Software in Bezug auf Sicherheit, Benutzerfreundlichkeit und Anpassungsfähigkeit?
Open-Source-Software bietet den Vorteil, dass der Quellcode öffentlich zugänglich ist, was es vielen Entwicklern ermöglicht, Sicherheitslücken zu identifizieren und zu beheben, was die Sicherheit verbessert. Allerdings kann die Offenlegung des Quellcodes auch dazu führen, dass Angreifer Schwachstellen leichter ausnutzen können. In Bezug auf Benutzerfreundlichkeit kann Open-Source-Software von der Community verbessert werden, was zu einer besseren Benutzererfahrung führen kann, aber es kann auch zu einer Vielzahl von Optionen und Einstellungen führen, die für einige Benutzer überwältigend sein können. Die Anpassungsfähigkeit von Open-Source-Software ermöglicht es Unternehmen und Entwicklern, die Software an ihre spezifischen Anforderungen anzupassen, aber dies erfordert oft techn **
-
Warum kann ich in Linux kein "add-apt-repository" ausführen?
"add-apt-repository" ist ein Befehl, der spezifisch für Debian-basierte Linux-Distributionen wie Ubuntu entwickelt wurde. Wenn du ein anderes Linux-Betriebssystem verwendest, das nicht auf Debian basiert, wird dieser Befehl nicht unterstützt. In diesem Fall musst du möglicherweise einen anderen Befehl oder eine andere Methode verwenden, um Software-Repositories hinzuzufügen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.